Akun Digital Tiba-Tiba Keluar Sendiri? Kenali 6 Tanda Account Takeover Sebelum Terlambat!
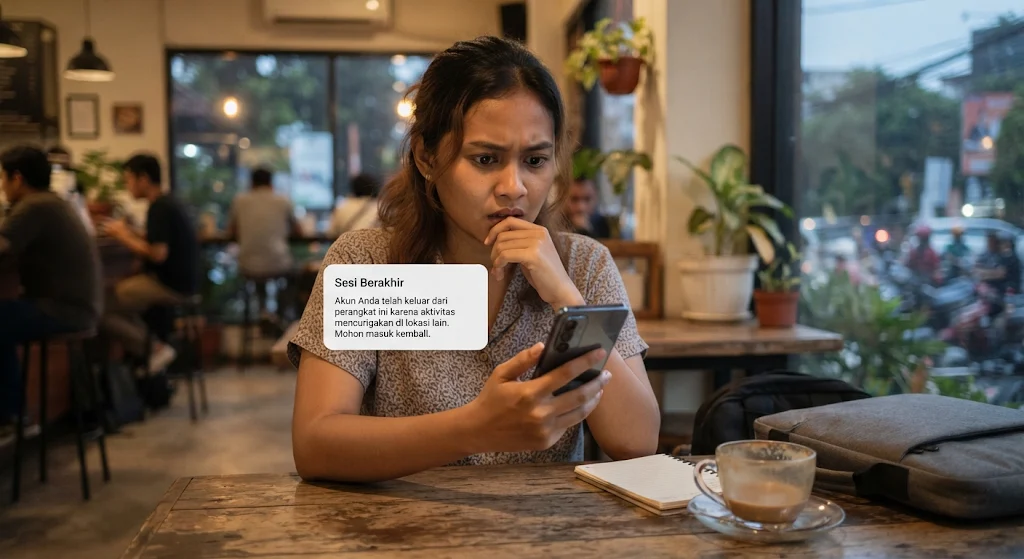
KebonCinta.com — Akun digital yang tiba-tiba keluar dari perangkat, mengalami perubahan informasi profil, atau menunjukkan aktivitas yang tidak dikenali perlu segera diperiksa. Kondisi tersebut memang bisa terjadi akibat masalah teknis. Namun, dalam situasi tertentu, gejala itu juga dapat mengindikasikan account takeover (ATO) atau pengambilalihan akun oleh pihak lain.
Pengambilalihan akun terjadi ketika seseorang memperoleh akses tanpa izin ke akun digital milik pengguna. Pelaku dapat memanfaatkan kredensial yang bocor, tautan phishing, malware, atau manipulasi psikologis untuk mencuri informasi login.
Pengguna perlu mengenali tanda-tandanya sejak awal. Pemeriksaan dan penanganan yang cepat dapat membantu mencegah penyalahgunaan akun, pencurian saldo, hingga kebocoran data pribadi.
Baca Juga: Mengenal Biohacking: Cara Sederhana “Meretas” Tubuh Agar Lebih Sehat dan Produktif
1. Kenali Tanda-Tanda Akun Digital Diakses Orang Lain
Tidak semua aktivitas yang tidak biasa menunjukkan peretasan. Namun, beberapa gejala berikut perlu diwaspadai, terutama jika muncul bersamaan.
- Notifikasi login dari perangkat asing. Pengguna menerima pemberitahuan bahwa akun diakses melalui perangkat, browser, atau lokasi yang tidak dikenali.
- Akun tiba-tiba keluar sendiri. Sesi login berakhir tanpa tindakan pengguna dan akun meminta proses masuk kembali.
- Kata sandi tidak lagi berfungsi. Pengguna tidak dapat masuk meskipun memasukkan kredensial yang benar.
- Informasi profil berubah. Alamat email, nomor telepon, foto profil, atau informasi pemulihan berubah tanpa persetujuan pemilik.
- Aktivitas akun tidak dikenal. Ada pesan terkirim, unggahan, atau perubahan pengaturan yang tidak pernah dilakukan pengguna.
- Transaksi mencurigakan. Riwayat pembayaran menunjukkan transaksi yang tidak dikenali atau tidak pernah disetujui.
Satu gejala saja belum cukup untuk memastikan akun telah diambil alih. Pengguna perlu memeriksa riwayat login, notifikasi keamanan, dan aktivitas transaksi untuk menemukan indikasi yang lebih kuat.
2. Pahami Penyebab Account Takeover
Pelaku dapat mengambil alih akun melalui beberapa metode. Salah satu cara yang sering digunakan adalah phishing, yaitu upaya menipu pengguna agar menyerahkan informasi rahasia melalui situs, pesan, atau formulir palsu.
Modusnya bisa berupa pesan yang mengatasnamakan bank, dompet digital, media sosial, atau layanan pelanggan. Pelaku biasanya menyampaikan informasi mendesak, seperti akun akan diblokir, transaksi mencurigakan terdeteksi, atau pengguna harus memperbarui data.
Pesan tersebut kemudian menyertakan tautan menuju halaman palsu. Ketika pengguna memasukkan username, kata sandi, PIN, atau kode OTP, informasi itu dapat langsung dimanfaatkan pelaku.
Selain phishing, pengambilalihan akun juga dapat terjadi karena:
- Kata sandi lemah atau digunakan pada banyak layanan.
- Kredensial bocor akibat insiden keamanan pada layanan lain.
- Malware yang mencuri informasi dari perangkat.
- Rekayasa sosial melalui telepon, pesan, atau media sosial.
- Penggunaan perangkat bersama yang tidak menghapus sesi login setelah digunakan.
Karena itu, pengguna tidak cukup hanya mengandalkan kata sandi. Perlindungan akun perlu menggunakan beberapa lapisan keamanan.
3. Periksa Riwayat Login dan Aktivitas Transaksi
Pemeriksaan berkala dapat membantu pengguna menemukan akses yang tidak sah lebih awal. Setiap layanan memiliki menu keamanan yang berbeda, tetapi beberapa bagian berikut umumnya perlu diperiksa:
- Riwayat login: Periksa perangkat, waktu, dan lokasi akses yang tercatat.
- Daftar perangkat: Identifikasi perangkat yang masih terhubung dengan akun.
- Informasi pemulihan: Pastikan email dan nomor telepon masih menggunakan data milik sendiri.
- Riwayat transaksi: Periksa pembayaran, transfer, dan aktivitas keuangan yang tidak dikenali.
- Pengaturan keamanan: Periksa apakah ada perubahan PIN, kata sandi, autentikasi dua faktor, atau metode pemulihan.
Jika menemukan perangkat asing, gunakan fitur resmi untuk mengeluarkan sesi atau mencabut akses perangkat tersebut. Jangan langsung menganggap informasi lokasi sebagai bukti mutlak karena layanan tertentu dapat menampilkan perkiraan lokasi berdasarkan jaringan internet.
4. Lakukan Langkah Darurat Jika Akun Terindikasi Dibobol
Jika terdapat indikasi kuat pengambilalihan akun, jangan menunda tindakan pengamanan. Lakukan langkah berikut:
- Gunakan perangkat yang aman. Hindari mengakses akun melalui perangkat yang dicurigai terinfeksi malware.
- Ganti kata sandi. Gunakan kata sandi baru yang kuat dan tidak digunakan pada layanan lain.
- Putus sesi yang tidak dikenal. Keluarkan seluruh perangkat asing melalui pengaturan keamanan jika fitur tersebut tersedia.
- Amankan email dan nomor telepon. Periksa akun email utama karena layanan tersebut sering digunakan untuk memulihkan akses ke akun lain.
- Aktifkan autentikasi tambahan. Gunakan verifikasi dua faktor, aplikasi autentikator, atau passkey jika tersedia.
- Hubungi layanan resmi. Laporkan dugaan pengambilalihan akun melalui aplikasi, situs, atau nomor layanan pelanggan resmi.
- Amankan transaksi keuangan. Jika ada transaksi tidak sah, segera hubungi penyedia layanan keuangan untuk meminta pemeriksaan dan penanganan.
Jangan membalas pesan dari pihak yang tiba-tiba mengaku sebagai petugas keamanan atau layanan pelanggan. Pelaku dapat memanfaatkan situasi darurat untuk meminta PIN, kata sandi, atau kode OTP.
5. Terapkan Kebiasaan untuk Mencegah Pengambilalihan Akun
Pengguna dapat mengurangi risiko account takeover dengan menerapkan kebiasaan keamanan berikut.
Gunakan Kata Sandi yang Kuat dan Berbeda
Buat kata sandi panjang dan unik untuk setiap layanan.
Tags:
Keamanan Digital account takeover perlindungan akunKomentar Pengguna
🔥 Berita Terpopuler
Berita paling banyak dibaca dalam 7 hari terakhir
Cara Menyiapkan Dokumen RPL PPG Daljab Kemenag 2026, Lengkap deng...
Cara Cek Bantuan Papan Interaktif Digital 2026 untuk PAUD dan SD,...

Selain Pekerja, Ketua RT dan RW Juga Bisa Mendapat Bantuan Subsid...
Contoh Inovasi Pembelajaran untuk RPL PPG Kemenag 2026: Modul, Vi...