Sering Kirim Dokumen Sensitif Lewat Email? Simak Cara Kerja Enkripsi OpenPGP Ini!
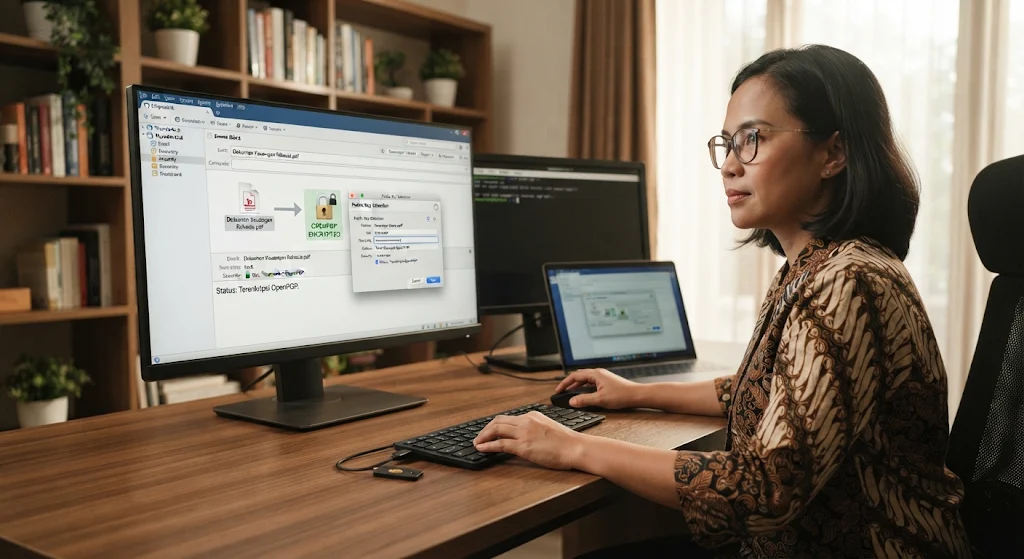
Ketersediaan fitur bergantung pada jenis akun dan lisensi Microsoft 365 yang digunakan.
Beralih ke Penyedia Email Khusus yang Mendukung E2EE
Jika sering mengirim informasi sensitif, Anda dapat mempertimbangkan layanan email yang menyediakan enkripsi sebagai bagian dari sistem utamanya.
Dua layanan yang cukup dikenal adalah Proton Mail dan Tuta.
1. Proton Mail
Proton Mail menyediakan enkripsi untuk pesan antar-pengguna Proton. Pesan dan lampiran juga dilindungi dengan zero-access encryption ketika disimpan di server.
Artinya, Proton dirancang agar tidak dapat membaca isi pesan yang tersimpan menggunakan mekanisme penyimpanan terenkripsinya.
Namun, ada perbedaan ketika mengirim email ke alamat di luar Proton Mail.
Jika Anda mengirim pesan biasa dari Proton Mail ke Gmail, pesan tersebut umumnya menggunakan TLS selama pengiriman. Setelah diterima, isi pesan tidak otomatis mendapatkan E2EE.
Untuk melindungi pesan kepada pengguna eksternal, Proton menyediakan dua pilihan:
- Password-protected email: Pesan dilindungi dengan kata sandi. Penerima membuka pesan melalui halaman aman dan memasukkan kata sandi yang telah dibagikan melalui saluran terpisah.
- OpenPGP: Pengguna dapat bertukar pesan terenkripsi dengan penerima yang memiliki perangkat lunak dan kunci OpenPGP kompatibel.
Proton Mail cocok bagi pengguna yang ingin menggunakan layanan email dengan perlindungan privasi sebagai fitur utama.
2. Tuta
Tuta, yang sebelumnya dikenal sebagai Tutanota, juga menyediakan enkripsi end-to-end secara otomatis untuk komunikasi antarpengguna Tuta.
Layanan ini menggunakan enkripsi untuk melindungi email, lampiran, kontak, kalender, dan data lain yang didukung.
Salah satu keunggulan Tuta adalah kemampuannya mengirim pesan terenkripsi kepada pengguna di luar layanan Tuta.
Untuk melakukannya, pengirim perlu membuat kata sandi yang digunakan untuk mengenkripsi pesan. Kata sandi tersebut harus dibagikan kepada penerima melalui saluran komunikasi berbeda.
Penerima kemudian membuka tautan yang dikirim melalui email pemberitahuan dan memasukkan kata sandi untuk membaca pesan.
Tuta juga menggunakan TLS untuk melindungi komunikasi antara perangkat dan server.
Berbeda dari OpenPGP, Tuta menggunakan sistem enkripsi tersendiri. Karena itu, pengguna tidak dapat menganggap pesan terenkripsi Tuta otomatis kompatibel dengan perangkat lunak OpenPGP lainnya.
Baca Juga: Cara Membuat Filter Gmail agar Email Penting Otomatis Masuk ke Label Tertentu
Perbandingan Metode Enkripsi Email
Setiap metode memiliki keunggulan dan keterbatasan. Pilihan terbaik bergantung pada kebutuhan, kemampuan teknis, dan jenis informasi yang ingin dilindungi.
| Metode | Kelebihan | Keterbatasan |
|---|---|---|
| TLS | Melindungi koneksi selama pengiriman | Tidak otomatis menyembunyikan isi pesan dari penyedia email |
| Encryption at rest | Melindungi data yang tersimpan | Penyedia layanan mungkin tetap mengelola kunci |
| OpenPGP | Dapat digunakan lintas penyedia email | Pengelolaan kunci membutuhkan perhatian |
| Mailvelope | Mempertahankan alamat email lama | Bergantung pada browser dan kompatibilitas penerima |
| FlowCrypt | Mendukung Gmail dan perangkat mobile | Membutuhkan pengaturan kunci serta izin akun |
| Proton Mail | E2EE otomatis antar-pengguna Proton | Email biasa ke layanan eksternal tidak otomatis E2EE |
| Tuta | E2EE otomatis antar-pengguna Tuta | Menggunakan sistem enkripsi tersendiri |
Hal yang Tetap Perlu Diperhatikan Setelah Mengenkripsi Email
Enkripsi membantu melindungi isi pesan, tetapi tidak menghilangkan seluruh risiko keamanan digital.
Ada beberapa hal yang perlu diperhatikan.
1. Lindungi Kunci Privat
Dalam sistem OpenPGP, kunci privat merupakan bagian penting untuk membuka pesan terenkripsi. Jika kunci ini dicuri, pihak lain dapat berusaha membaca pesan yang dilindunginya.
Gunakan kata sandi yang kuat untuk melindungi kunci privat. Simpan salinan cadangan secara aman dan jangan mengirimkannya melalui email biasa.
2. Verifikasi Kunci Publik Penerima
Salah satu risiko dalam OpenPGP adalah penggunaan kunci publik palsu.
Sebelum mengirim informasi sensitif, pastikan kunci publik benar-benar milik penerima. Verifikasi sidik jari kunci melalui saluran komunikasi lain, seperti panggilan telepon atau pertemuan langsung.
Tanpa verifikasi, Anda berisiko mengenkripsi pesan untuk pihak yang salah.
3. Waspadai Phishing
Email terenkripsi tetap dapat digunakan dalam serangan phishing. Penyerang dapat mengirim pesan yang tampak resmi untuk meminta kata sandi, kode verifikasi, atau informasi pribadi.
Jangan membuka tautan mencurigakan atau memberikan kredensial hanya karena pesan terlihat profesional.
4. Amankan Perangkat Pengirim dan Penerima
E2EE tidak dapat melindungi pesan jika perangkat pengirim atau penerima sudah terinfeksi malware.
Gunakan sistem operasi dan aplikasi yang diperbarui. Aktifkan autentikasi multifaktor dan hindari menggunakan perangkat publik untuk mengakses informasi sensitif.
Baca Juga: Cara Mengirim Lamaran Kerja melalui Email, Lengkap dengan Contoh Pesan dan Nama File
5. Perhatikan Metadata Email
Tidak semua informasi dalam email otomatis terlindungi oleh E2EE.
Alamat pengirim, alamat penerima, waktu pengiriman, dan informasi routing masih dapat terlihat oleh sistem email. Beberapa protokol juga tidak mengenkripsi subjek pesan secara end-to-end.
Jika informasi dalam subjek email bersifat sensitif, gunakan judul yang netral dan letakkan detail penting di dalam isi pesan terenkripsi.
6.
Tags:
Keamanan Email Enkripsi Email Gmail Outlook OpenPGP Proton Mail Tuta Cybersecurity privasi digital E2EEKomentar Pengguna
🔥 Berita Terpopuler
Berita paling banyak dibaca dalam 7 hari terakhir
Cara Menyiapkan Dokumen RPL PPG Daljab Kemenag 2026, Lengkap deng...
Cara Cek Bantuan Papan Interaktif Digital 2026 untuk PAUD dan SD,...

Selain Pekerja, Ketua RT dan RW Juga Bisa Mendapat Bantuan Subsid...
Contoh Inovasi Pembelajaran untuk RPL PPG Kemenag 2026: Modul, Vi...