Jangan Abaikan Notifikasi Ini! Ketahui Tanda-Tanda iPhone Menjadi Target Mata-Mata Komersial
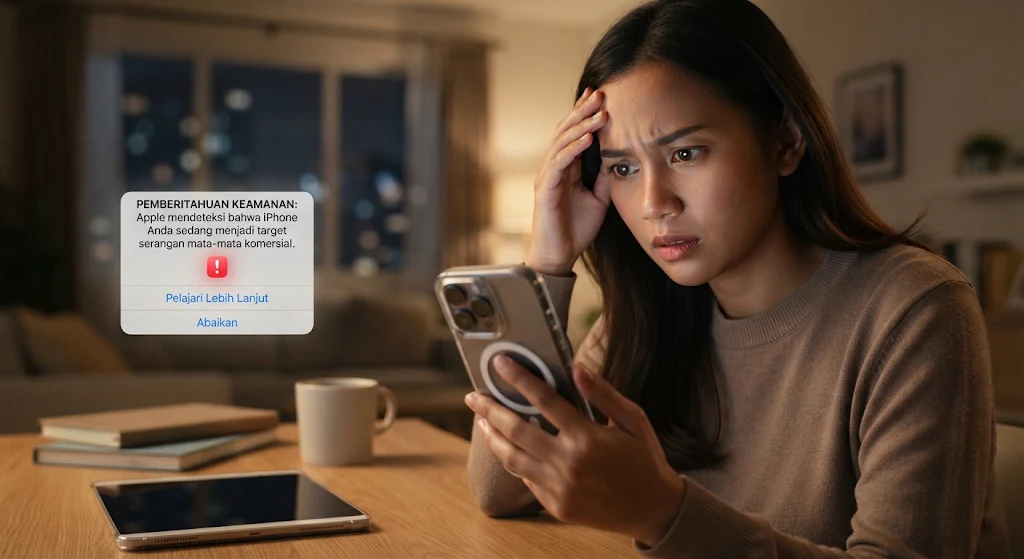
KebonCinta.com — Apple mengirimkan gelombang peringatan keamanan kepada pengguna iPhone di 99 negara setelah mendeteksi dugaan serangan perangkat lunak mata-mata atau spyware. Sejumlah anggota parlemen dan pejabat pemerintah Jerman termasuk penerima pemberitahuan tersebut.
Kantor Federal untuk Keamanan Informasi Jerman (BSI) mengonfirmasi bahwa beberapa anggota Bundestag, parlemen federal Jerman, serta tokoh publik menerima peringatan dari Apple. Pemberitahuan itu mengindikasikan bahwa perangkat mereka kemungkinan menjadi target serangan spyware komersial yang diduga digunakan oleh aktor negara.
Pemerintah Jerman menanggapi ancaman tersebut secara serius. Juru bicara pemerintah, Stefan Kornelius, menyatakan bahwa pihaknya sedang memperhatikan insiden tersebut. Namun, pemerintah belum mengungkapkan identitas seluruh korban, termasuk apakah Kanselir Friedrich Merz menjadi salah satu target.
Baca Juga: Battery Health iPhone Turun 1 Persen Bikin Panik? Jangan Keliru, Ini Fakta Sebenarnya!
Apple Peringatkan Pengguna iPhone di 99 Negara
Gelombang peringatan terbaru Apple mulai diterima sejumlah pengguna sejak 29 Oktober 2026. Informasi mengenai cakupan 99 negara muncul dari isi pemberitahuan yang diterima pengguna dan dibagikan kepada peneliti keamanan.
Salah satu penerima yang mengungkapkan pemberitahuan tersebut adalah Radwan Mortada, pembuat film dokumenter asal Lebanon. Ia menyampaikan bahwa Apple kembali memperingatkannya mengenai dugaan serangan spyware terhadap perangkatnya.
Selain itu, sejumlah jurnalis dan tokoh politik juga dilaporkan menerima pemberitahuan serupa.
Apple tidak mengumumkan daftar lengkap negara yang terdampak. Perusahaan juga tidak menyebutkan pihak yang bertanggung jawab atas serangan tersebut.
Dalam dokumentasi resminya, Apple menjelaskan bahwa notifikasi ancaman merupakan peringatan berkeyakinan tinggi bahwa seseorang kemungkinan menjadi target serangan spyware berbayar. Namun, pemberitahuan tersebut tidak selalu berarti perangkat korban telah berhasil diretas.
Anggota Parlemen Jerman Ikut Menjadi Target
BSI menyatakan telah mengetahui sejumlah anggota Bundestag dan tokoh publik Jerman menerima pemberitahuan ancaman dari Apple.
Pemerintah Jerman kemudian mengirimkan peringatan kepada pihak-pihak yang terdampak. Mereka diminta menganggap perangkatnya berpotensi telah disusupi dan segera mengambil langkah pengamanan.
Menteri Digital Jerman, Karsten Wildberger, menjelaskan bahwa BSI merespons laporan tersebut dengan cepat. Namun, lembaga tersebut belum memastikan berapa banyak perangkat yang benar-benar berhasil terinfeksi.
Juru bicara pemerintah Stefan Kornelius juga menegaskan bahwa pemerintah menanggapi persoalan ini dengan serius. Identitas seluruh target belum dipublikasikan demi menjaga keamanan pihak terkait.
Spyware Bisa Menyerang Tanpa Korban Mengeklik Tautan
Salah satu aspek paling berbahaya dari serangan spyware tingkat lanjut adalah kemampuannya memanfaatkan celah keamanan tanpa memerlukan tindakan korban.
Metode tersebut dikenal sebagai zero-click exploit. Penyerang dapat memanfaatkan kerentanan pada sistem operasi atau aplikasi untuk mencoba memasukkan perangkat lunak berbahaya tanpa meminta korban mengeklik tautan maupun membuka lampiran.
Jika berhasil menginfeksi perangkat, spyware dapat memberikan akses terhadap berbagai informasi sensitif, seperti:
- Pesan pribadi dan percakapan dalam aplikasi komunikasi.
- Data lokasi dan riwayat aktivitas perangkat.
- Foto, dokumen, dan berkas pribadi.
- Kamera dan mikrofon perangkat.
- Informasi akun serta komunikasi penting lainnya.
Kemampuan tersebut membuat spyware sangat berbahaya bagi individu yang memiliki akses terhadap informasi strategis, seperti pejabat pemerintah, diplomat, jurnalis, dan aktivis.
Pegasus Jadi Salah Satu Contoh Spyware Komersial
Serangan yang menjadi perhatian kali ini dikaitkan dengan kategori mercenary spyware, yaitu perangkat lunak pengawasan canggih yang dikembangkan perusahaan swasta dan dijual kepada pelanggan tertentu, termasuk pemerintah.
Salah satu produk yang dikenal dalam kategori ini adalah Pegasus, perangkat lunak mata-mata buatan NSO Group dari Israel.
Pegasus pernah menjadi sorotan internasional karena laporan penggunaannya untuk mengawasi jurnalis, aktivis, tokoh politik, dan sejumlah individu lainnya.
Meski demikian, belum ada bukti yang memastikan Pegasus digunakan dalam gelombang serangan terbaru terhadap pengguna iPhone di 99 negara tersebut.
Apple juga tidak mengidentifikasi perusahaan pembuat spyware maupun negara yang diduga berada di balik serangan.
Langkah Pengamanan Jika Menerima Peringatan Apple
Apple dan otoritas keamanan menyarankan pengguna yang menerima pemberitahuan ancaman agar segera meningkatkan perlindungan perangkat.
Beberapa langkah yang dapat dilakukan meliputi:
1. Perbarui sistem operasi
Segera instal pembaruan iOS terbaru yang tersedia. Pembaruan sistem biasanya mencakup perbaikan kerentanan keamanan yang dapat dimanfaatkan penyerang.
2. Aktifkan Lockdown Mode
Apple menyediakan fitur Lockdown Mode untuk memberikan perlindungan tambahan terhadap serangan siber yang sangat canggih. Fitur ini membatasi sejumlah fungsi perangkat yang berpotensi dimanfaatkan sebagai jalur serangan.
Pengguna dapat mengaktifkannya melalui Settings, kemudian Privacy & Security, lalu Lockdown Mode.
3. Amankan akun penting
Gunakan kata sandi yang kuat dan unik untuk Apple Account, email, serta layanan penting lainnya. Aktifkan autentikasi dua faktor untuk mengurangi risiko pengambilalihan akun.
4.
Tags:
Spyware iPhone Keamanan Siber appleKomentar Pengguna
🔥 Berita Terpopuler
Berita paling banyak dibaca dalam 7 hari terakhir
Cara Menyiapkan Dokumen RPL PPG Daljab Kemenag 2026, Lengkap deng...
Cara Cek Bantuan Papan Interaktif Digital 2026 untuk PAUD dan SD,...

Selain Pekerja, Ketua RT dan RW Juga Bisa Mendapat Bantuan Subsid...
Contoh Inovasi Pembelajaran untuk RPL PPG Kemenag 2026: Modul, Vi...