Ancaman PHP2Shell, Diskominfo Kaltim Instruksikan Pengamanan Situs Pemerintah
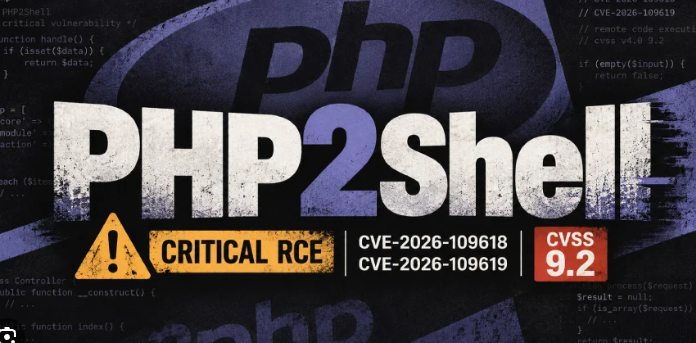
KebonCinta.com — Dinas Komunikasi dan Informatika Provinsi Kalimantan Timur menginstruksikan perangkat daerah untuk mengamankan situs web serta sistem elektroniknya. Langkah tersebut dilakukan menyusul pengumuman dua kerentanan kritis pada PHP yang dikenal sebagai PHP2Shell.
Arahan disampaikan melalui Surat Edaran Nomor 500.12.10/614/Diskominfo-III/2026 tertanggal 23 Oktober 2026. Diskominfo Kaltim memublikasikan penjelasannya pada 24 Oktober, sementara ANTARA memberitakan tindak lanjut tersebut pada Senin, 26 Oktober 2026.
Kepala Diskominfo Kaltim Ririn Sari Dewi menyampaikan bahwa pengamanan bertujuan menjaga sistem elektronik pemerintah dan keberlangsungan pelayanan publik. Pengelola teknologi informasi diminta melakukan inventarisasi sistem serta melaporkan tindak lanjut penanganannya.
DUA KERENTANAN TELAH DIPERBAIKI
Baca Juga: Kabut Asap Karhutla Memburuk, Pemkot Palu Perpanjang Sekolah Daring Mulai 26 Oktober 2026
Tim pengembang PHP mengumumkan pembaruan keamanan pada 21 Oktober 2026. Pengumuman resmi menyebut dua kerentanan berkode CVE-2026-109618 dan CVE-2026-109619 dapat memungkinkan eksekusi kode dari jarak jauh tanpa autentikasi.
Pembaruan yang memuat perbaikan tersedia pada PHP 8.2.35, 8.3.36, 8.4.27, dan 8.5.12 untuk masing-masing cabang versi. Pengguna versi terdampak didorong segera memperbarui sistem sesuai cabang yang digunakan.
PHP merupakan bahasa pemrograman yang banyak digunakan untuk menjalankan aplikasi web. Karena itu, pemeriksaan keamanan perlu menyentuh lingkungan server yang menjalankan aplikasi, termasuk sistem yang pengelolaannya melibatkan penyedia hosting atau pihak ketiga.
INVENTARISASI DAN KOORDINASI HOSTING
Dalam arahannya, Diskominfo Kaltim meminta perangkat daerah mendata situs dan sistem elektronik secara menyeluruh. Pendataan diperlukan untuk mengetahui layanan yang menggunakan PHP serta menentukan kebutuhan pembaruan.
Instansi yang masih memakai versi yang telah berakhir masa dukungannya diminta melakukan migrasi. Pengelola juga diarahkan memastikan penyedia hosting menerapkan prosedur pengamanan yang sesuai, sehingga penanganan mencakup layanan yang dikelola di luar infrastruktur internal.
Setelah pembaruan, surat edaran turut mengarahkan pengelola untuk memulai ulang layanan PHP. Laporan hasil penanganan diminta disampaikan paling lambat tujuh hari kerja sesuai arahan dalam edaran tersebut.
PEMBARUAN MENJADI LANGKAH UTAMA
Tim pengembang PHP menegaskan bahwa mitigasi sementara tidak memberikan perlindungan yang lengkap terhadap dua kerentanan tersebut. Pembaruan perangkat lunak menjadi tindakan utama yang direkomendasikan dalam pengumuman keamanannya.
Diskominfo Kaltim juga memberikan arahan apabila ditemukan indikasi gangguan. Pengelola diminta memeriksa catatan aktivitas server, mengamankan bukti digital, mengisolasi jaringan yang berkaitan, serta melaporkan kejadian kepada tim penanganan insiden.
Pengumuman ini memuat instruksi pencegahan dan penanganan risiko keamanan. Sumber yang diperiksa belum menyatakan adanya keberhasilan pembobolan seluruh sistem pemerintah Kaltim, sehingga status setiap layanan perlu mengikuti hasil pemeriksaan pengelola masing-masing.
Tags:
PHP2Shell Keamanan Siber Diskominfo Kaltim pembaruan PHP keamanan website server pemerintah perlindungan data.Komentar Pengguna
🔥 Berita Terpopuler
Berita paling banyak dibaca dalam 7 hari terakhir
Mulai 2027 Status Guru Berubah? Ini Nasib PPPK Paruh Waktu dan Gu...
Cara Cek Bantuan Papan Interaktif Digital 2026 untuk PAUD dan SD,...
Penataan Guru 2027 Dimulai, PPPK Paruh Waktu Direncanakan Jadi Pe...
Contoh Naskah Pembina Upacara Hari Santri 2026 yang Singkat dan B...