Dua Celah PHP Skor 9,2 Dieksploitasi, Hacker Bisa Ambil Alih Sistem dari Jarak Jauh
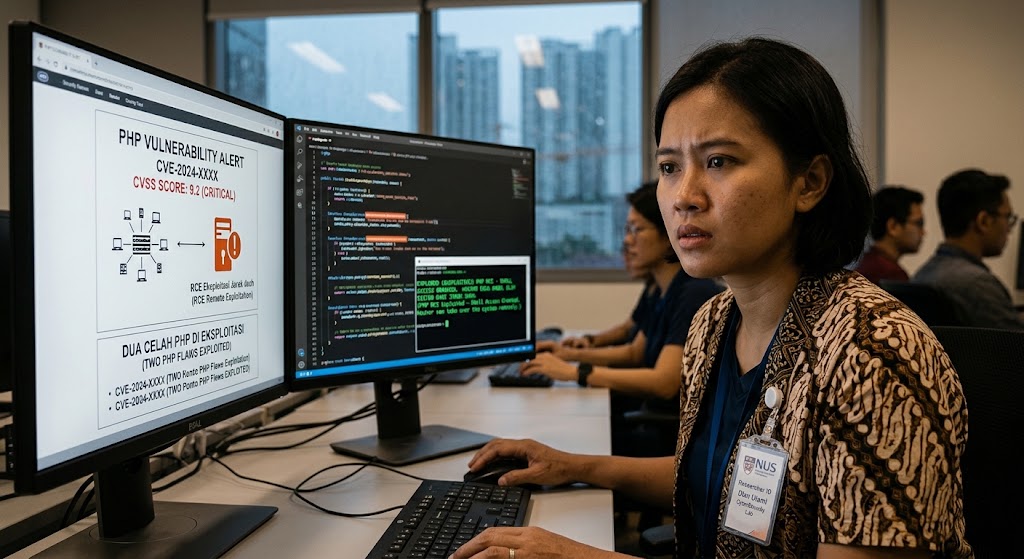
Keboncinta.com – Ancaman keamanan siber kembali menjadi perhatian setelah Palo Alto Networks mengungkap adanya aktivitas eksploitasi terhadap dua kerentanan kritis yang dikenal sebagai PHP2Shell. Celah keamanan tersebut memungkinkan penyerang menjalankan perintah atau kode dari jarak jauh tanpa harus melewati proses autentikasi.
Serangan ini secara khusus menyasar antarmuka manajemen perangkat Palo Alto Networks yang dapat diakses secara langsung melalui jaringan internet. Kondisi tersebut berpotensi membuka jalan bagi peretas untuk mengambil alih sistem apabila administrator tidak menerapkan perlindungan yang memadai.
Dikutip dari The Hacker News, Jumat (30/10/2026), perusahaan keamanan jaringan tersebut telah memperbarui advisori keamanan setelah menemukan indikasi bahwa kedua kerentanan mulai dimanfaatkan dalam serangan nyata.
Dua celah yang dimaksud memiliki identitas CVE-2026-109618 dan CVE-2026-109619. Keduanya memperoleh skor CVSS 9,2 sehingga masuk dalam kategori kerentanan kritis.
Memahami Bahaya Kerentanan PHP2Shell
PHP2Shell merupakan kerentanan yang berkaitan dengan kemampuan penyerang menjalankan kode dari jarak jauh atau Remote Code Execution (RCE).
Dalam kondisi tertentu, celah ini memungkinkan pelaku melakukan eksekusi kode tanpa memerlukan nama pengguna maupun kata sandi. Artinya, sistem yang memiliki antarmuka manajemen terbuka ke internet dapat menghadapi risiko apabila belum mendapatkan pembaruan keamanan yang sesuai.
Risiko RCE tidak bisa dianggap ringan. Jika berhasil dieksploitasi, penyerang berpotensi menjalankan perintah berbahaya, mengakses informasi sensitif, hingga memanfaatkan sistem yang telah ditembus untuk melakukan aktivitas lanjutan.
PHP Foundation telah menyediakan perbaikan untuk kedua kerentanan tersebut pada 21 Oktober 2026.
Pembaruan keamanan tersedia untuk beberapa versi PHP, yakni:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Namun, administrator perangkat Palo Alto Networks tetap perlu memeriksa pembaruan PAN-OS dan Panorama secara terpisah. Perbaikan pada PHP tidak otomatis berarti seluruh perangkat yang menggunakan sistem tersebut sudah terlindungi.
Baca Juga: Hacker Curi Jatah Token Pengguna Claude Max, Akun Tetap Terkuras Meski Tak Dipakai
Serangan Diduga Menargetkan Puluhan Server di Berbagai Negara
Ancaman PHP2Shell semakin mendapat perhatian setelah perusahaan keamanan siber Dream melaporkan dugaan aktivitas kelompok peretas yang memiliki keterkaitan dengan China.
Dalam laporan tersebut, pelaku disebut memanfaatkan PHP2Shell bersama kerentanan lain pada kernel Linux yang dikenal sebagai Fragnesia dengan kode CVE-2026-46300.
Kombinasi kedua celah keamanan itu diduga digunakan untuk memperoleh akses root pada sejumlah server di berbagai negara.
Menurut laporan Dream, terdapat sekitar 25 server yang menjadi sasaran, tersebar di Amerika Serikat, Jepang, Taiwan, dan Korea Selatan.
Akses root merupakan tingkat hak istimewa tertinggi dalam sistem operasi Linux. Dengan memperoleh akses tersebut, penyerang berpotensi mengendalikan berbagai fungsi penting server, termasuk mengubah konfigurasi dan mengakses data yang tersimpan.
Dream juga menyebutkan bahwa tiga server terdampak berada dalam lingkungan yang memiliki hubungan dengan pemerintah Amerika Serikat.
Selain memperoleh akses ke server, aktivitas serangan dilaporkan mencakup upaya menyerang Active Directory, mencuri kredensial pengguna, serta memetakan direktori jaringan.
Meskipun terdapat kemiripan waktu dengan laporan Palo Alto Networks, belum ada konfirmasi bahwa kedua laporan tersebut berkaitan dengan satu rangkaian serangan yang sama.
Antarmuka Manajemen Terbuka ke Internet Menjadi Sasaran
Palo Alto Networks menjelaskan bahwa salah satu kondisi yang meningkatkan risiko eksploitasi adalah antarmuka manajemen PAN-OS yang dapat diakses melalui alamat IP eksternal.
Komponen yang menjadi perhatian mencakup antarmuka pengelolaan berbasis HTTPS serta layanan XML API.
Antarmuka manajemen sebenarnya dirancang untuk membantu administrator mengatur konfigurasi, memantau aktivitas, dan mengelola perangkat keamanan jaringan.
Namun, apabila aksesnya tidak dibatasi, komponen tersebut berpotensi menjadi pintu masuk bagi pihak yang tidak berwenang.
Sejumlah versi PAN-OS dan Panorama dilaporkan masuk dalam daftar perangkat lunak yang perlu diperiksa. Ketersediaan pembaruan keamanan berbeda-beda berdasarkan versi yang digunakan.
Karena itu, administrator disarankan tidak hanya mengandalkan pembaruan PHP, tetapi juga memastikan perangkat jaringan telah memperoleh perbaikan sesuai advisori resmi Palo Alto Networks.
Cara Melindungi Server dari Serangan PHP2Shell
Untuk mengurangi risiko serangan, Palo Alto Networks merekomendasikan administrator membatasi akses ke antarmuka manajemen perangkat.
Berikut beberapa langkah yang dapat dilakukan untuk meningkatkan keamanan sistem:
1. Batasi akses antarmuka manajemen
Pastikan antarmuka pengelolaan perangkat hanya dapat diakses melalui alamat IP internal atau jaringan tepercaya. Hindari membuka akses administrasi secara langsung ke seluruh pengguna internet.
2. Perbarui perangkat lunak
Administrator perlu memeriksa versi PAN-OS, Panorama, dan PHP yang digunakan. Segera terapkan pembaruan keamanan apabila perbaikan untuk versi tersebut sudah tersedia.
3. Periksa aktivitas jaringan
Lakukan pemantauan terhadap aktivitas yang mencurigakan, khususnya percobaan akses tidak sah, perubahan konfigurasi, dan komunikasi jaringan yang tidak biasa.
4. Terapkan langkah mitigasi
Apabila pembaruan belum tersedia, ikuti rekomendasi mitigasi dari vendor. Langkah ini penting untuk mengurangi kemungkinan kerentanan dimanfaatkan sebelum perbaikan resmi dapat diterapkan.
Baca Juga: Hacker Tanam Rootkit di F5 BIG-IP, Backdoor Bisa Bersembunyi di Memori Tanpa Mengubah File
CISA Tetapkan Tenggat Penanganan Kerentanan Fragnesia
Di sisi lain, Badan Keamanan Siber dan Infrastruktur Amerika Serikat atau Cybersecurity and Infrastructure Security Agency (CISA) turut mengambil langkah terhadap kerentanan Fragnesia.
Lembaga tersebut memasukkan CVE-2026-46300 ke dalam katalog Known Exploited Vulnerabilities (KEV). Katalog ini berisi daftar kerentanan yang diketahui telah dimanfaatkan dalam serangan nyata.
CISA menetapkan 31 Oktober 2026 sebagai tenggat bagi lembaga federal Amerika Serikat untuk menerapkan perbaikan terhadap kerentanan tersebut.
Langkah ini menunjukkan bahwa eksploitasi kerentanan perangkat lunak dapat menimbulkan risiko serius, terutama ketika sistem yang terdampak digunakan untuk mengelola infrastruktur penting.
Kasus PHP2Shell juga menjadi pengingat bahwa keamanan jaringan tidak cukup hanya mengandalkan firewall dan perangkat perlindungan. Pengelolaan akses, pembaruan sistem, serta pemantauan aktivitas harus dilakukan secara berkelanjutan.
Dengan membatasi akses administrasi dan menerapkan pembaruan keamanan secara tepat, organisasi dapat mengurangi risiko pengambilalihan server akibat eksploitasi celah keamanan.
Tags:
Keamanan Siber PHP2Shell Palo Alto NetworksKomentar Pengguna
🔥 Berita Terpopuler
Berita paling banyak dibaca dalam 7 hari terakhir
Cara Cek Bantuan Papan Interaktif Digital 2026 untuk PAUD dan SD,...
Rangkuman Materi TKA 2026 Mapel Ekonomi SMA dan Kisi-Kisi yang Pe...
Jadwal Lengkap PPG Daljab Kemenag 2026 hingga Februari 2027, Cek...
Amalan Mustajab: Sholawat Munjiyat 11 Kali untuk Memohon Pertolon...